01 / Contexte
Un cas de trafic simulé, traité comme une vraie enquête structurée.
Le scénario porte sur une opération de trafic de drogue entre l’Australie et la Nouvelle-Zélande. Trois équipements numériques ont été fournis pour l’analyse : le laptop de John Fredricksen, le laptop de Jane Esteban et le desktop de Steve Kowhai.
L’objectif n’était pas seulement d’extraire des fichiers. Il fallait relier les artefacts entre eux, comprendre le rôle de chaque personne et reconstruire une histoire cohérente et défendable.
02 / Périmètre
Trois machines, plusieurs types d’artefacts et une logique de recoupement.
deux laptops et un desktop
fichiers, caches, processus, traces réseau
coordination, surveillance, dissimulation
Le périmètre couvre les artefacts système, les caches Discord, des éléments de stéganographie, des fichiers supprimés, des indices de malware et des éléments utiles à la reconstitution d’une chronologie des faits.
03 / Méthode
Une démarche simple : collecter proprement, examiner, corréler, puis rapporter.
Collection
Travail à partir d’images disque et de captures mémoire fournies dans le cadre du scénario.
Examen
Exploration des systèmes de fichiers, récupération d’artefacts et inspection de la mémoire.
Analyse
Corrélation des indices entre appareils pour confirmer les rôles, les échanges et la séquence des actions.
Rapport
Restitution structurée des constats, limites et conclusions dans un rapport final.
Analyse disque
Autopsy et FTK Imager pour les fichiers, métadonnées, historiques et caches.
Analyse mémoire
Volatility pour les processus, sessions réseau et indices de malware en mémoire.
Recoupement
Validation croisée entre appareils, journaux de communication et traces temporelles.
04 / Constats : de la preuve à la conclusion
L’enquête devient compréhensible lorsque les artefacts de plusieurs machines convergent vers le même scénario.
Les échanges récupérés apportent le contexte nécessaire pour rattacher des fichiers, des horaires et des actions à des personnes précises.
La stéganographie ne constitue pas une preuve isolée : elle devient pertinente lorsqu’elle correspond aux conversations, aux fichiers retrouvés et à la chronologie.
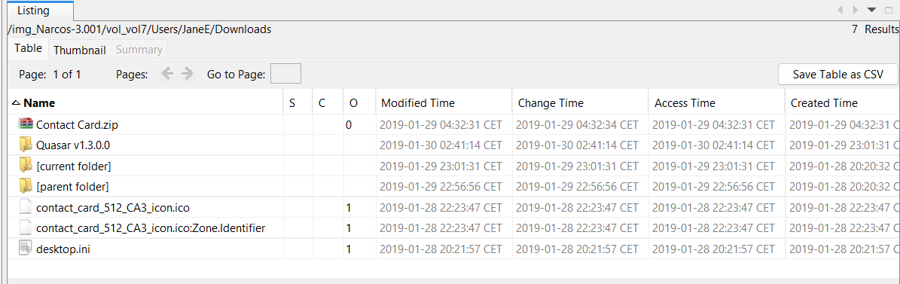
Les artefacts Autopsy et mémoire montrent que le poste de Jane Esteban contient des éléments cohérents avec une activité de surveillance du poste de John Fredricksen.
Navigation, communications, fichiers, mémoire et métadonnées convergent suffisamment pour reconstituer les rôles et la séquence des événements.
05 / Chronologie
Une chronologie reconstituée à partir des traces numériques.
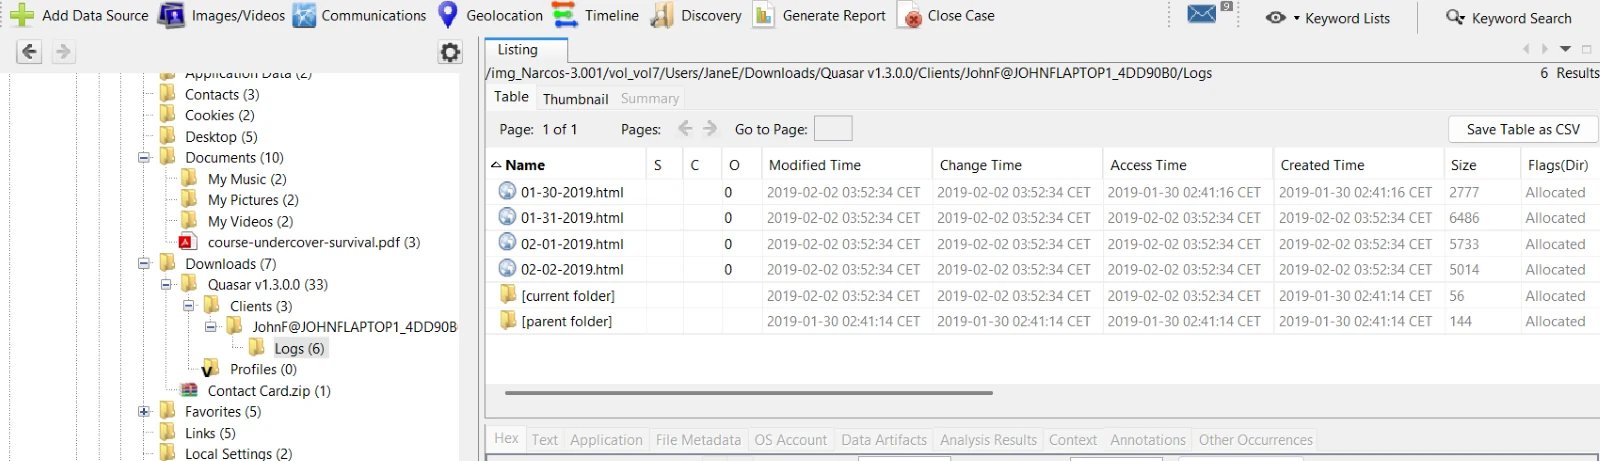
Les échanges récupérés, les historiques de navigation, les fichiers téléchargés, les artefacts de stéganographie et l’activité mémoire ont été rapprochés pour reconstruire la séquence des actions : préparation, communication, tentative de dissimulation et coordination logistique.
- Préparation et échanges entre les protagonistes via Discord.
- Recherche et usage d’outils de stéganographie pour cacher des informations dans des images.
- Présence d’éléments liés à Quasar RAT dans le contexte de la surveillance de John Fredricksen.
- Concordance entre les traces récupérées sur les différents appareils et les éléments du scénario.
06 / Labs complémentaires
Les exercices ciblés montrent la même logique : partir d’une trace technique et expliquer ce qu’elle permet d’établir.
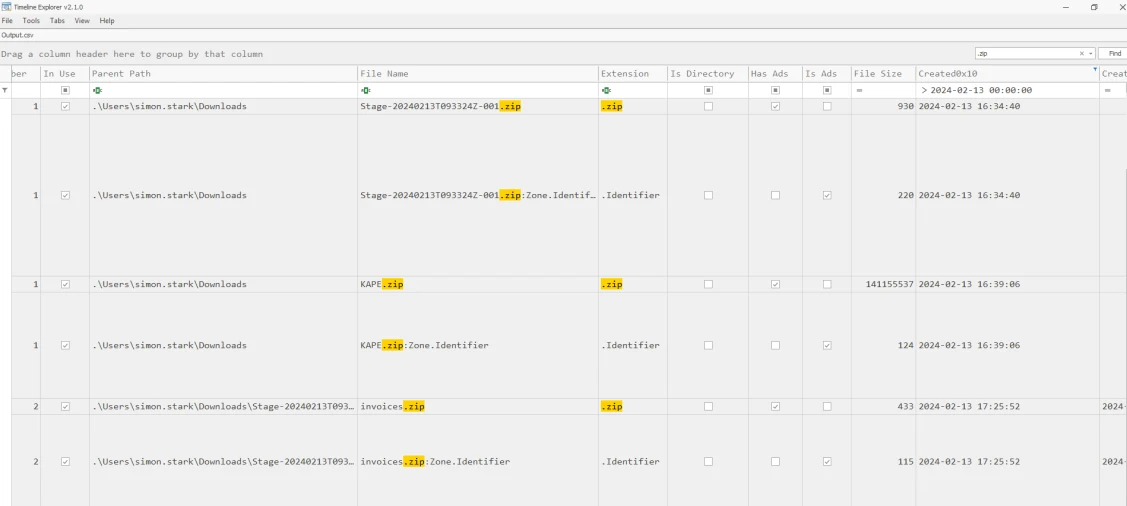
MFTECmd, Timeline Explorer et Autopsy servent à retrouver un ZIP téléchargé, son origine via Zone.Identifier, puis les traces de navigation et de formulaires associées à l’utilisateur.
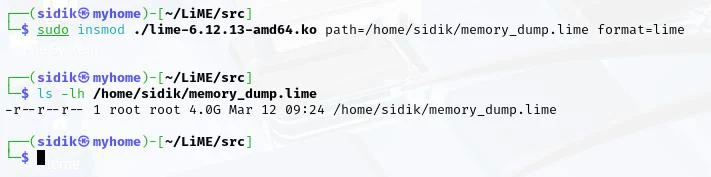
L’analyse mémoire retrouve youtube_downloader.elf, ses processus, le mécanisme de persistance /usr/bin/nettstat, l’IP distante 64.23.144.215 et le compte systemservice ajouté par l’attaquant.
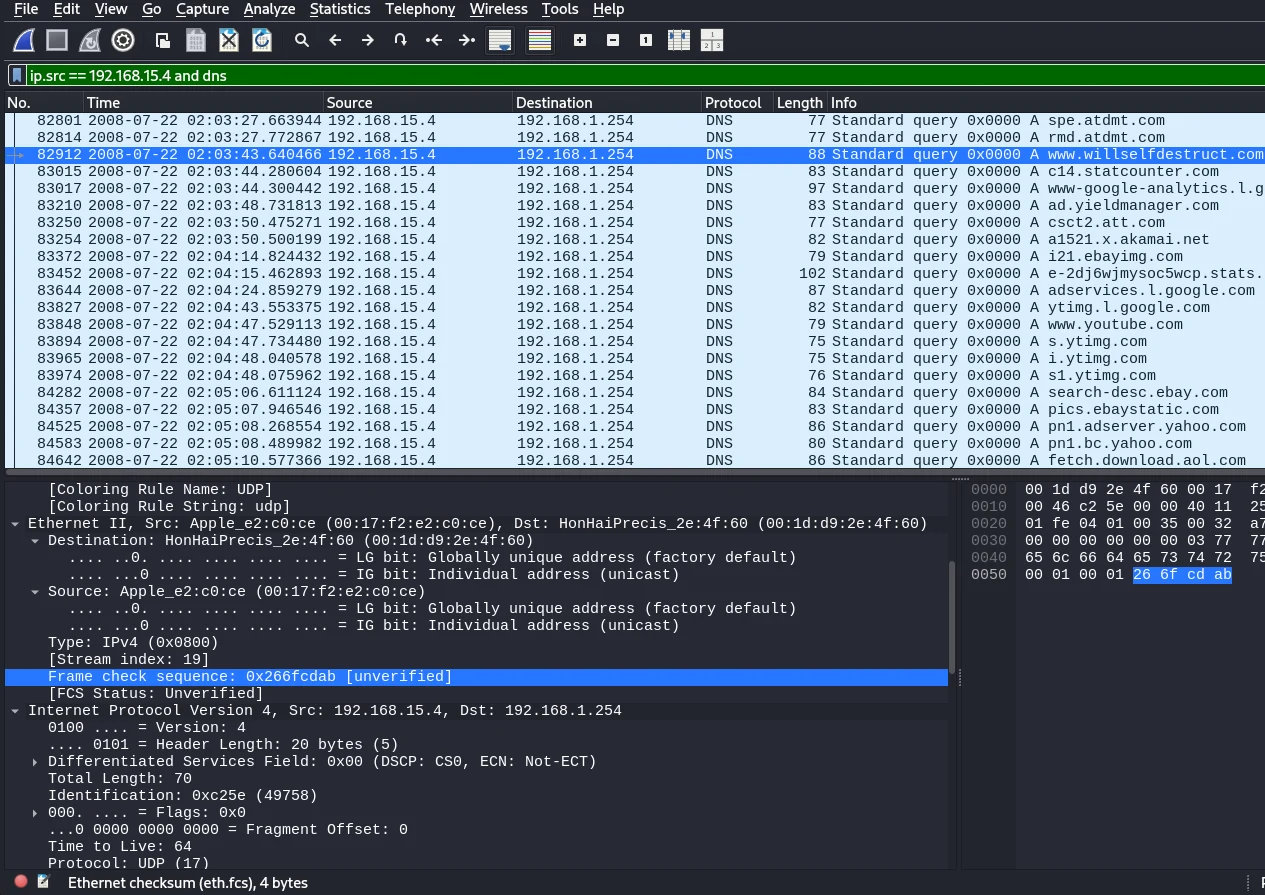
Dans le PCAP Nitroba, IP source, requêtes DNS, cookies HTTP et adresse MAC convergent vers Johnny Coach comme auteur des emails de harcèlement.
07 / Conclusion
Le fil commun de ces travaux DFIR est la corrélation : une preuve isolée est rarement suffisante.
NARCOS-2019 et les labs complémentaires m’ont appris à passer d’artefacts techniques dispersés à une chronologie et à une explication argumentée. La valeur vient autant de l’intégrité des preuves et de leur recoupement que de l’outil utilisé pour les extraire.
Cette pratique renforce mon approche de la donnée en général : vérifier la source, conserver la traçabilité, distinguer observation et interprétation, puis construire une conclusion que les preuves permettent réellement de soutenir.